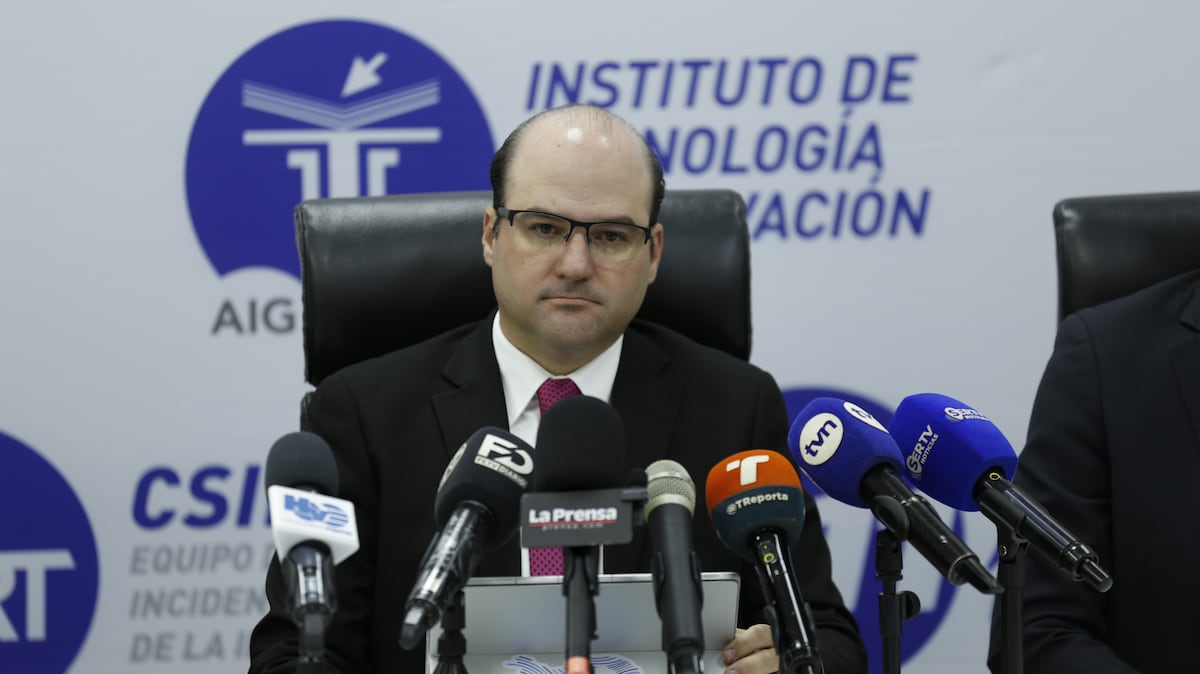
Plataforma Nacional de Deteção e Resposta de Rede da AIG — o Panamá Cobre Mais de 500 Mil Dispositivos do Governo com Monitorização por IA Após uma Vaga de Ciberataques em 2026
Depois de cinco grandes ciberataques em 2026 atingirem o Fundo de Segurança Social do Panamá, o portal fiscal e vários ministérios, a AIG implementou uma plataforma de Deteção e Resposta de Rede com IA que cobre mais de 500 mil dispositivos governamentais em 15 instituições, com um investimento de cerca de 6 milhões de dólares.
500,000+ devices
Dispositivos governamentais cobertos pela plataforma NDR (2026)
15 institutions
Instituições críticas cobertas (2026)
~6 USD million
Investimento da AIG em cibersegurança (2026)
Detalhes
Promotor
Autoridad Nacional para la Innovación Gubernamental (AIG)
Período
2026–present
Palavras-chave
cybersecurity, digital government infrastructure, public administration
Contexto
Em 2026, o Panamá sofreu pelo menos cinco ciberataques de grande impacto contra instituições públicas, incluindo o Fundo de Segurança Social, o portal empresarial Panamá Emprende, o Ministério da Saúde, o Ministério da Economia e Finanças, e a Contraloria Geral.
Atividades
A Autoridad Nacional para la Innovación Gubernamental (AIG) implementou uma plataforma de Deteção e Resposta de Rede (NDR) que usa IA para identificar comportamento anómalo na rede e possíveis intrusões em sistemas governamentais, associada a um novo Centro de Operações de Cibersegurança do Governo (SOC), destinado a passar o Estado de uma postura reativa para uma proativa.
Resultados
A AIG reportou que a plataforma cobre agora mais de 500.000 dispositivos e ambientes digitais governamentais em 15 instituições críticas (incluindo o Aeroporto Internacional de Tocumen, o IDAAN e o Ministério da Economia e Finanças), com um investimento da AIG de aproximadamente 6 milhões de dólares, no âmbito de mais de 5 milhões de dólares em gastos recentes de cibersegurança. Estes números são autorreportados, sem auditoria independente dos incidentes prevenidos desde a implementação e sem identidade de fornecedor divulgada.
Conclusões
O caso deve ser lido como evidência de escala de implementação rápida, e não de impacto demonstrado, dada a ausência de verificação independente.
Implementação
Custo indicativo
Elevado (500 mil €–5 M€) — AIG reported investing approximately $6 million, described as part of over $5 million in recent cybersecurity spending (figures as self-reported, not independently itemised).
Tempo até resultados
Curto (< 1 ano) — Deployed during/after a 2026 wave of cyberattacks on Panamanian public institutions; described as an already-covering, national-scale rollout at time of reporting.
Equipa e competências
Government Cybersecurity Operations Center (SOC) staff under AIG, AIG director (Adolfo Fábrega) named as public lead
Condições de sucesso
Whole-of-government device coverage rather than a single-agency pilot
A dedicated SOC to shift from reactive to proactive monitoring
Rapid procurement/deployment following a concrete attack wave to justify urgency and budget
Modos de falha comuns
No independent audit exists of incidents actually prevented since deployment
Underlying vendor/technology identity is undisclosed, limiting external scrutiny
Reported budget figures ($6M vs. $5M+) are inconsistent between statements, which is a transparency gap
Onde se enquadra
Tipo de governação
national government
Escala
national (15 critical institutions, 500,000+ devices)
Nível de rendimento
upper-middle-income
Habitualmente financiado por
National / regional programmes
Vias de financiamento indicativas para práticas deste tipo — verifique sempre os avisos abertos e as regras de elegibilidade de cada programa.
Implementa esta prática?
Reivindique-a —
implementadores verificados obtêm um contacto público na página e podem propor correções.
Fontes de dados
De onde foi obtida a informação desta prática, e quando.